Magento ist eines der leistungsfähigsten Shopsysteme überhaupt, und genau deshalb läuft es oft in Shops mit vielen Erweiterungen, eigenen Funktionen und Anbindungen an ERP- und Lagersysteme. Die Kehrseite: Jeder Sicherheitspatch muss gegen all das geprüft werden, bevor er live geht. Passiert das ein paar Monate lang nicht, liegt ein Shop plötzlich mehrere Patches zurück, und das Aufholen fühlt sich an wie ein Projekt, für das niemand Zeit hat.
Wir sind signundsinn, eine Münchner E-Commerce-Agentur, und betreuen seit 2009 Onlineshops. Hier erfahren Sie, wie der Patch-Zyklus von Magento heute funktioniert, warum Shops zurückfallen und mit welcher Routine ein kleiner Magento-Shop aktuell bleibt.
So funktionieren Magento-Sicherheitspatches heute
Monatliche isolierte Patches. Adobe veröffentlicht Sicherheitsbulletins an einem festen Tag, meist am zweiten Dienstag im Monat. Dazu kommen isolierte Sicherheitspatches: kleine Pakete, die bestimmte Schwachstellen für jede unterstützte Versionslinie beheben. Zwei Regeln sind wichtig: Sie müssen auf dem neuesten Patch-Release Ihrer Linie sein (zum Beispiel 2.4.8-p5), und Sie müssen vorher alle früheren monatlichen isolierten Patches eingespielt haben. Sie bauen aufeinander auf.
Ein jährliches vollständiges Patch-Release. Einmal im Jahr, im Mai, veröffentlicht Adobe für jede unterstützte Linie einen vollständigen Patch (die „-p“-Versionen, etwa 2.4.7-p10 oder 2.4.8-p5 im Mai 2026). Er bündelt die isolierten Fixes der vergangenen Monate. Neue Minor-Versionen erscheinen ebenfalls etwa einmal im Jahr: 2.4.9 kam im Mai 2026.
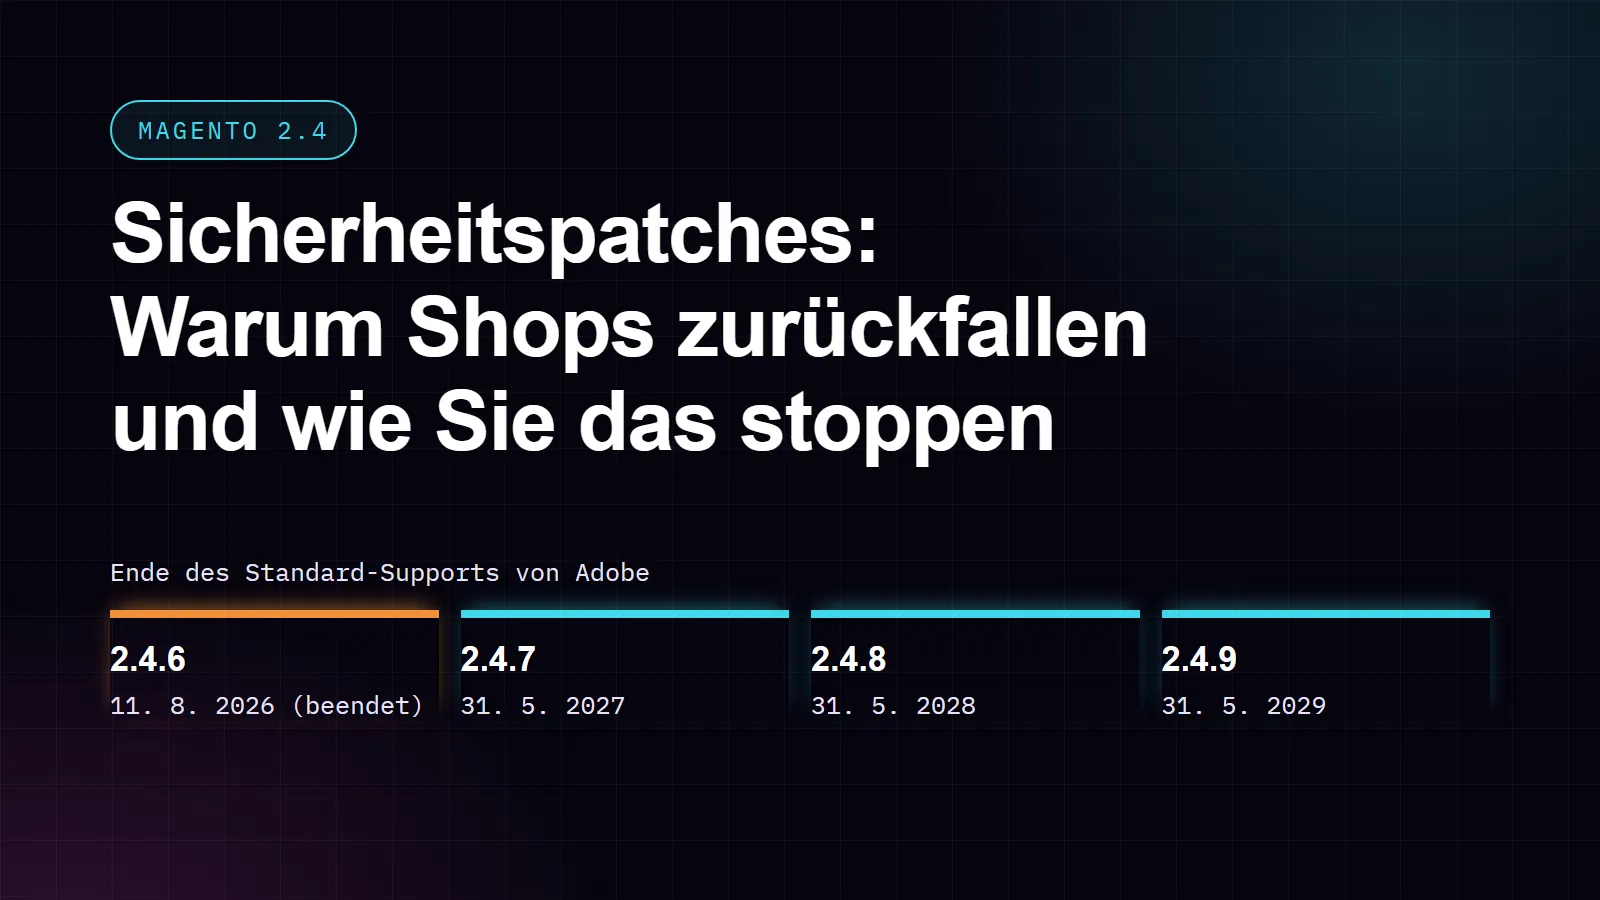
Versionslinien mit Enddatum. Jede 2.4-Linie hat ein begrenztes Support-Fenster. Adobe gibt Adobe Commerce drei Jahre Standard-Support ab Veröffentlichung. Für die Linien, die die meisten Shops heute nutzen:
| Versionslinie | Veröffentlicht | Ende des Standard-Supports von Adobe |
|---|---|---|
| 2.4.6 | März 2023 | 11. August 2026 (beendet) |
| 2.4.7 | April 2024 | 31. Mai 2027 |
| 2.4.8 | April 2025 | 31. Mai 2028 |
| 2.4.9 | Mai 2026 | 31. Mai 2029 |
Für einige ältere Linien bietet Adobe Kunden von Adobe Commerce erweiterten Support. Diese Verlängerung gehört zu Adobe Commerce. Wenn Sie also Magento Open Source auf 2.4.6 oder älter betreiben, planen Sie den Wechsel auf 2.4.8 oder 2.4.9 jetzt, nicht erst, wenn die nächste kritische Schwachstelle bekannt wird.
PHP setzt eine zweite Frist. 2.4.6 unterstützt PHP 8.1 und 8.2. PHP 8.1 bekommt keine Sicherheitsupdates mehr, und PHP 8.2 bekommt am 31. Dezember 2026 die letzten Sicherheitsupdates. 2.4.8 läuft auf PHP 8.3 und 8.4. Für einen 2.4.6-Shop laufen PHP-Version und Magento-Version also etwa gleichzeitig aus.
Warum Shops zurückfallen
1. Erweiterungen müssen mithalten.
Ein typischer Magento-Shop nutzt Dutzende Erweiterungen von Drittanbietern. Ein Patch kann etwas ändern, auf das eine Erweiterung angewiesen ist, und der Anbieter braucht vielleicht Zeit für eine kompatible Version. Bis dahin wartet der Patch.
2. Eigener Code und das Theme.
Eigene Funktionen und Theme-Anpassungen machen einen Shop einzigartig, und genau sie müssen nach jedem Patch geprüft werden. Je mehr Anpassungen, desto mehr Tests.
3. Der Rückstand wächst.
Weil die Monatspatches aufeinander aufbauen, spart ein ausgelassener Monat keine Arbeit, er verschiebt sie nur. Drei ausgelassene Monate bedeuten drei Patches, die eingespielt und getestet werden müssen, in der richtigen Reihenfolge, plus das Risiko, in der Zwischenzeit mit bekannten Schwachstellen zu arbeiten.
4. Patches und Upgrades werden verwechselt.
Ein Patch (zum Beispiel von 2.4.8-p4 auf 2.4.8-p5) ist ein abgegrenztes Sicherheitsupdate. Ein Sprung zwischen Versionen (von 2.4.6 auf 2.4.8) ist ein echtes Upgrade-Projekt, oft mit neuen Anforderungen an PHP, die Datenbank oder die Suchmaschine. Shops, die bisher nur Patches gemacht haben, sind vom Umfang eines Upgrades oft überrascht und verschieben es.
5. Niemand ist zuständig.
Die ursprüngliche Agentur ist weitergezogen, der Freelancer ist ausgelastet, der interne Entwickler steckt in Feature-Wünschen fest. Patchen ist wichtig, aber selten dringend, bis zu dem Tag, an dem es dringend ist.
Eine Routine, mit der ein kleiner Magento-Shop aktuell bleibt
Jeden Monat (nach dem Sicherheitsbulletin):
- Bulletin lesen: Welche Versionslinien sind betroffen, und wie kritisch ist es?
- Den isolierten Patch auf einer Kopie des Shops (Staging) einspielen, mit allen vorherigen Patches.
- Testen, womit Sie Geld verdienen: Suche, Produktseiten, Warenkorb, Checkout mit jeder Zahlungsart, Kundenkonto, Bestellmails und die Anbindungen an Ihr ERP- oder Lagersystem.
- Backup, zu einem geplanten Zeitpunkt live gehen, eine Testbestellung im Live-Shop.
Jedes Quartal:
- Erweiterungen prüfen: Gibt es Updates, und unterstützt jeder Anbieter Ihre Versionslinie noch?
- Versionslinie und PHP-Version mit den Enddaten oben abgleichen.
- Erweiterungen entfernen, die Sie nicht mehr nutzen.
Einmal im Jahr (rund um das Mai-Release):
- Auf das neue vollständige Patch-Release Ihrer Linie wechseln.
- Entscheiden, wann der nächste Versionssprung kommt, und ihn als Projekt mit Zeit für Tests planen, lange bevor der Support Ihrer Linie endet.
Vor Ihren umsatzstärksten Wochen: Schließen Sie das Patchen vor der Zeit vor Black Friday (dieses Jahr am 27. November) und Weihnachten ab und vereinbaren Sie dann einen Änderungsstopp, mit einer Ausnahme: Kritische Sicherheitspatches werden trotzdem eingespielt, zuerst auf der Kopie getestet.
Wie viel Arbeit ist das?
Ein monatlicher isolierter Patch in einem gut gepflegten Shop, auf einer Kopie getestet, ist meist eine Sache von Stunden. Der Aufwand wächst mit der Zahl der Erweiterungen, der Menge an eigenem Code und mit jedem ausgelassenen Monat. Ein Sprung zwischen Versionslinien ist ein Projekt: Nach unserer Erfahrung dauert ein Update des Shopsystems zwischen zwei Wochen und mehr als einem Monat, je nach Shop und wie weit er zurückliegt.
So hält die Eywora AI Crew Magento-Shops auf dem aktuellen Stand
Die Eywora AI Crew ist unsere KI-Entwicklungscrew, begleitet von unserem Team, und sie arbeitet auch an Magento-Shops. Das Patchen passt gut zu wiederkehrenden Aufgaben: zum Beispiel „den monatlichen Magento-Sicherheitspatch einspielen“. Für jede wiederkehrende Aufgabe wählen Sie, wie viel die Crew selbstständig erledigt: den Patch nur zur Freigabe vorbereiten, ihn innerhalb eines Budgetlimits bis auf die Kopie Ihres Shops bringen oder ihn innerhalb dieses Limits vollautomatisch ausführen.
Jeder Durchlauf folgt demselben Ablauf: Die Arbeit findet auf einer Kopie Ihres Shops statt, mit automatischen Tests und Code-Review, und nichts geht ohne Ihre Freigabe live (außer Sie haben den automatischen Modus gewählt). Vor jedem Deployment gibt es ein Backup, und unser Team kann es zurückrollen, falls etwas schiefgeht. Bei einem Versionssprung arbeitet die Crew genauso, als normale Aufgabe mit einer Schätzung, die Sie vorher freigeben. Die AI Crew ist ein monatliches Abonnement plus KI-Nutzung pro Aufgabe, die Sie vor Arbeitsbeginn als Schätzung sehen.
Die Checkliste zum Mitnehmen
Quellen
- Adobe Experience League, Monthly isolated security patching policy – https://experienceleague.adobe.com/en/docs/commerce-operations/release/planning/monthly-isolated-security-patches
- Adobe Experience League, Patch release schedule – https://experienceleague.adobe.com/en/docs/commerce-operations/release/planning/schedule
- Adobe Experience League, Adobe Commerce lifecycle policy – https://experienceleague.adobe.com/en/docs/commerce-operations/release/planning/lifecycle-policy
- Adobe Experience League, System requirements – https://experienceleague.adobe.com/en/docs/commerce-operations/installation-guide/system-requirements